
- Diplomatie
High-Tech
Faille PHP : republicoftogo.com de retour après une journée perturbée
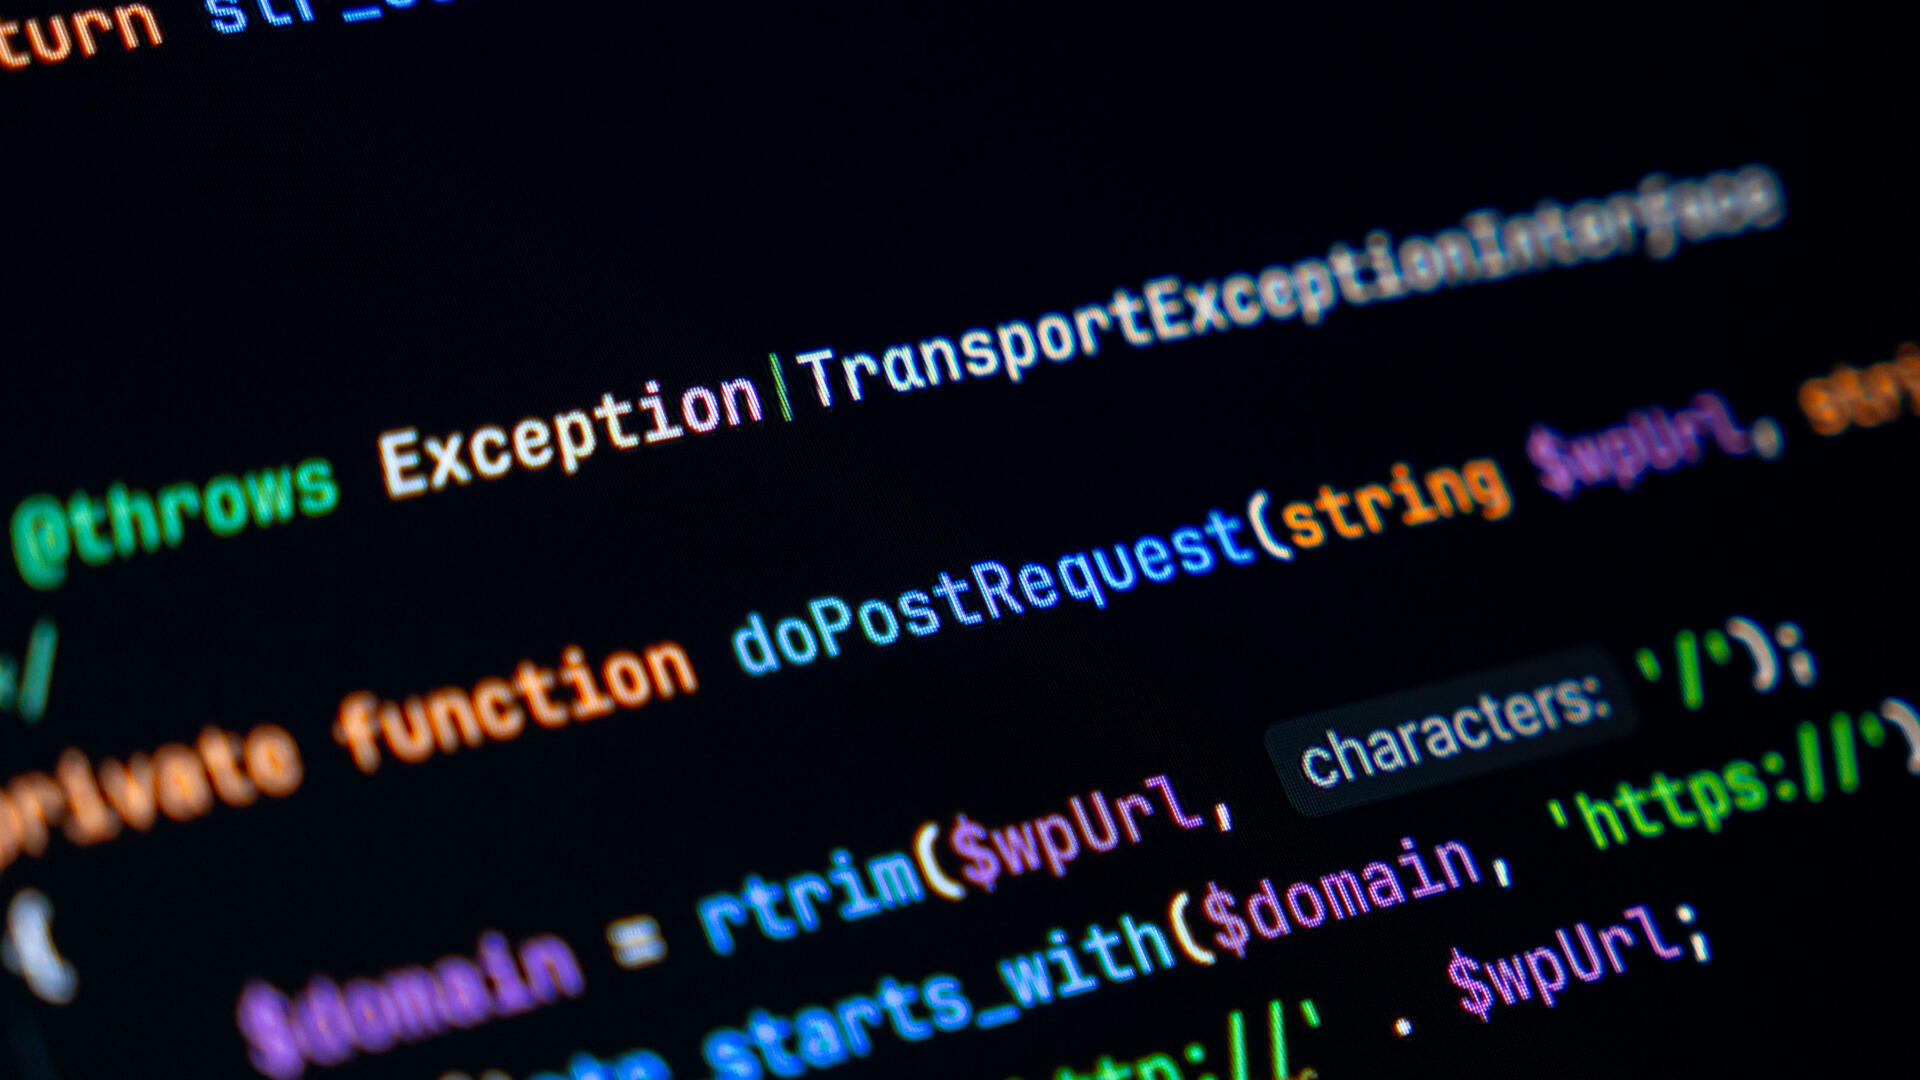
La découverte de deux vulnérabilités critiques dans PHP, l’un des langages de programmation les plus utilisés du web, a contraint mercredi de nombreux sites à se mettre hors ligne par précaution, notamment en Europe. Un correctif a été publié dans l’après-midi. Republicoftogo.com a lui aussi été affecté une bonne partie de la journée.
La découverte de deux vulnérabilités critiques dans PHP, l’un des langages de programmation les plus utilisés du web, a contraint mercredi de nombreux sites à se mettre hors ligne par précaution, notamment en Europe. Un correctif a été publié dans l’après-midi. Republicoftogo.com a lui aussi été affecté une bonne partie de la journée.
Les développeurs de PHP avaient signalé mardi deux failles critiques, en appelant les utilisateurs à mettre à jour leurs sites dès la sortie d’un correctif. Celui-ci a été mis en ligne mercredi vers 13 h 45 GMT. Entre-temps, des pirates auraient commencé à exploiter ces vulnérabilités pour s’introduire dans des sites.
Par précaution, de nombreuses institutions ont suspendu leurs sites. Aux Pays-Bas, l’agence nationale de cybersécurité a donné l’exemple en se mettant elle-même hors ligne, suivie par le port de Rotterdam, le portail gouvernemental Overheid.nl, la fédération de football, les cinq principaux partis politiques et plusieurs hôpitaux. En Finlande, les services réseau publics de l’État ont été coupés. Au Danemark, la plateforme nationale de communication scolaire a été arrêtée, tandis qu’en France le ministère de l’Intérieur a temporairement fermé des sites administratifs locaux.
Un risque à grande échelle
L’enjeu est considérable : selon le site spécialisé W3Techs, PHP fait tourner environ 75 % des sites dont le langage est identifiable. C’est notamment le moteur de WordPress, utilisé par près de 43 % des sites dans le monde.
Les experts craignent que des pirates scannent internet à la recherche de serveurs vulnérables, un risque amplifié par l’essor des attaques assistées par l’intelligence artificielle. Les petits sites, souvent hébergés sur des serveurs mutualisés et disposant de peu de moyens techniques, sont considérés comme les plus exposés, car ils risquent d’appliquer les correctifs plus tardivement.
Les agences de cybersécurité d’Europe, d’Australie, du Japon et du Royaume-Uni recommandent de mettre à jour sans délai ou de suspendre les sites concernés jusqu’à l’application du correctif.
Republicoftogo.com de nouveau pleinement opérationnel
Republicoftogo.com, qui fonctionne sous PHP, a également été touché. Par mesure de précaution, certaines fonctionnalités avaient été désactivées pendant une bonne partie de la journée : le site restait consultable, mais sa mise à jour était impossible. Tout est depuis revenu à la normale. Nous remercions nos lecteurs pour leur patience.
ARTICLES SUR LE MÊME THÈME
Cina Lawson à Séoul pour le Sommet mondial sur l'IA
Le Sommet mondial sur l'IA et le numérique s'est ouvert lundi à Séoul, en Corée du Sud, en présence de la ministre togolaise chargée de la Transformation numérique Cina Lawson.
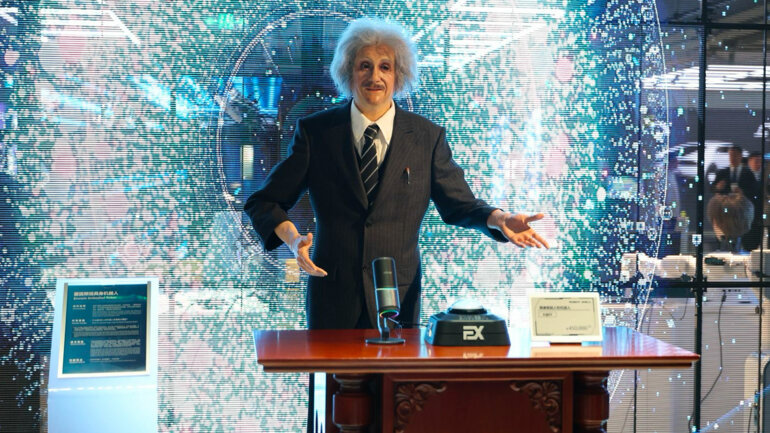
Les robots humanoïdes saluent le président du Conseil
Faure Gnassingbé a visité le Robot Mall de Pékin, un vaste espace consacré aux robots, situé à Yizhuang, aussi appelée Beijing E-Town, dans le sud-est de la capitale chinoise. On y voit des robots humanoïdes et des robots-chiens, des applications industrielles et de la restauration robotisée.
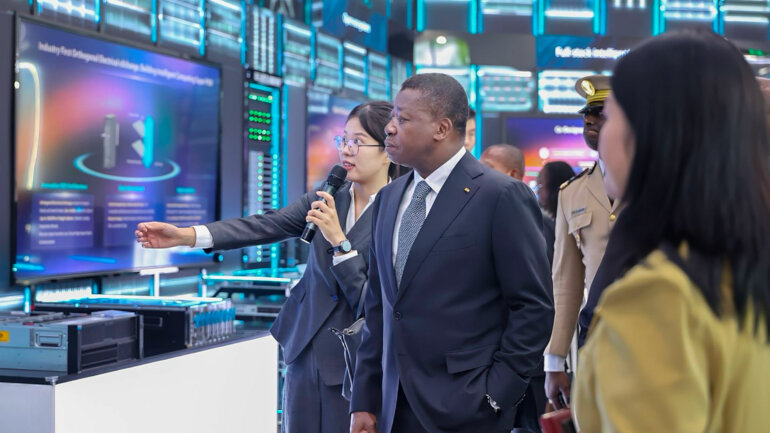
Faure Gnassingbé visite le géant des télécoms ZTE
Le président du Conseil, Faure Gnassingbé, a achevé son séjour en Chine par une visite au siège du groupe de télécommunications ZTE, où des techniciens lui ont présenté la 6G, la prochaine génération de réseaux mobiles.